博客
2026-09-16 · 阅读 6
数据层补课:MongoDB / Mongoose / ORM 选型 / zod / RESTful 一次讲透
覆盖:MongoDB 文档模型、Mongoose 三层概念、TypeORM vs Prisma 选型、zod 运行时校验、RESTful 设计规范,附 60 秒口述稿。
2026-09-16 · 阅读 17
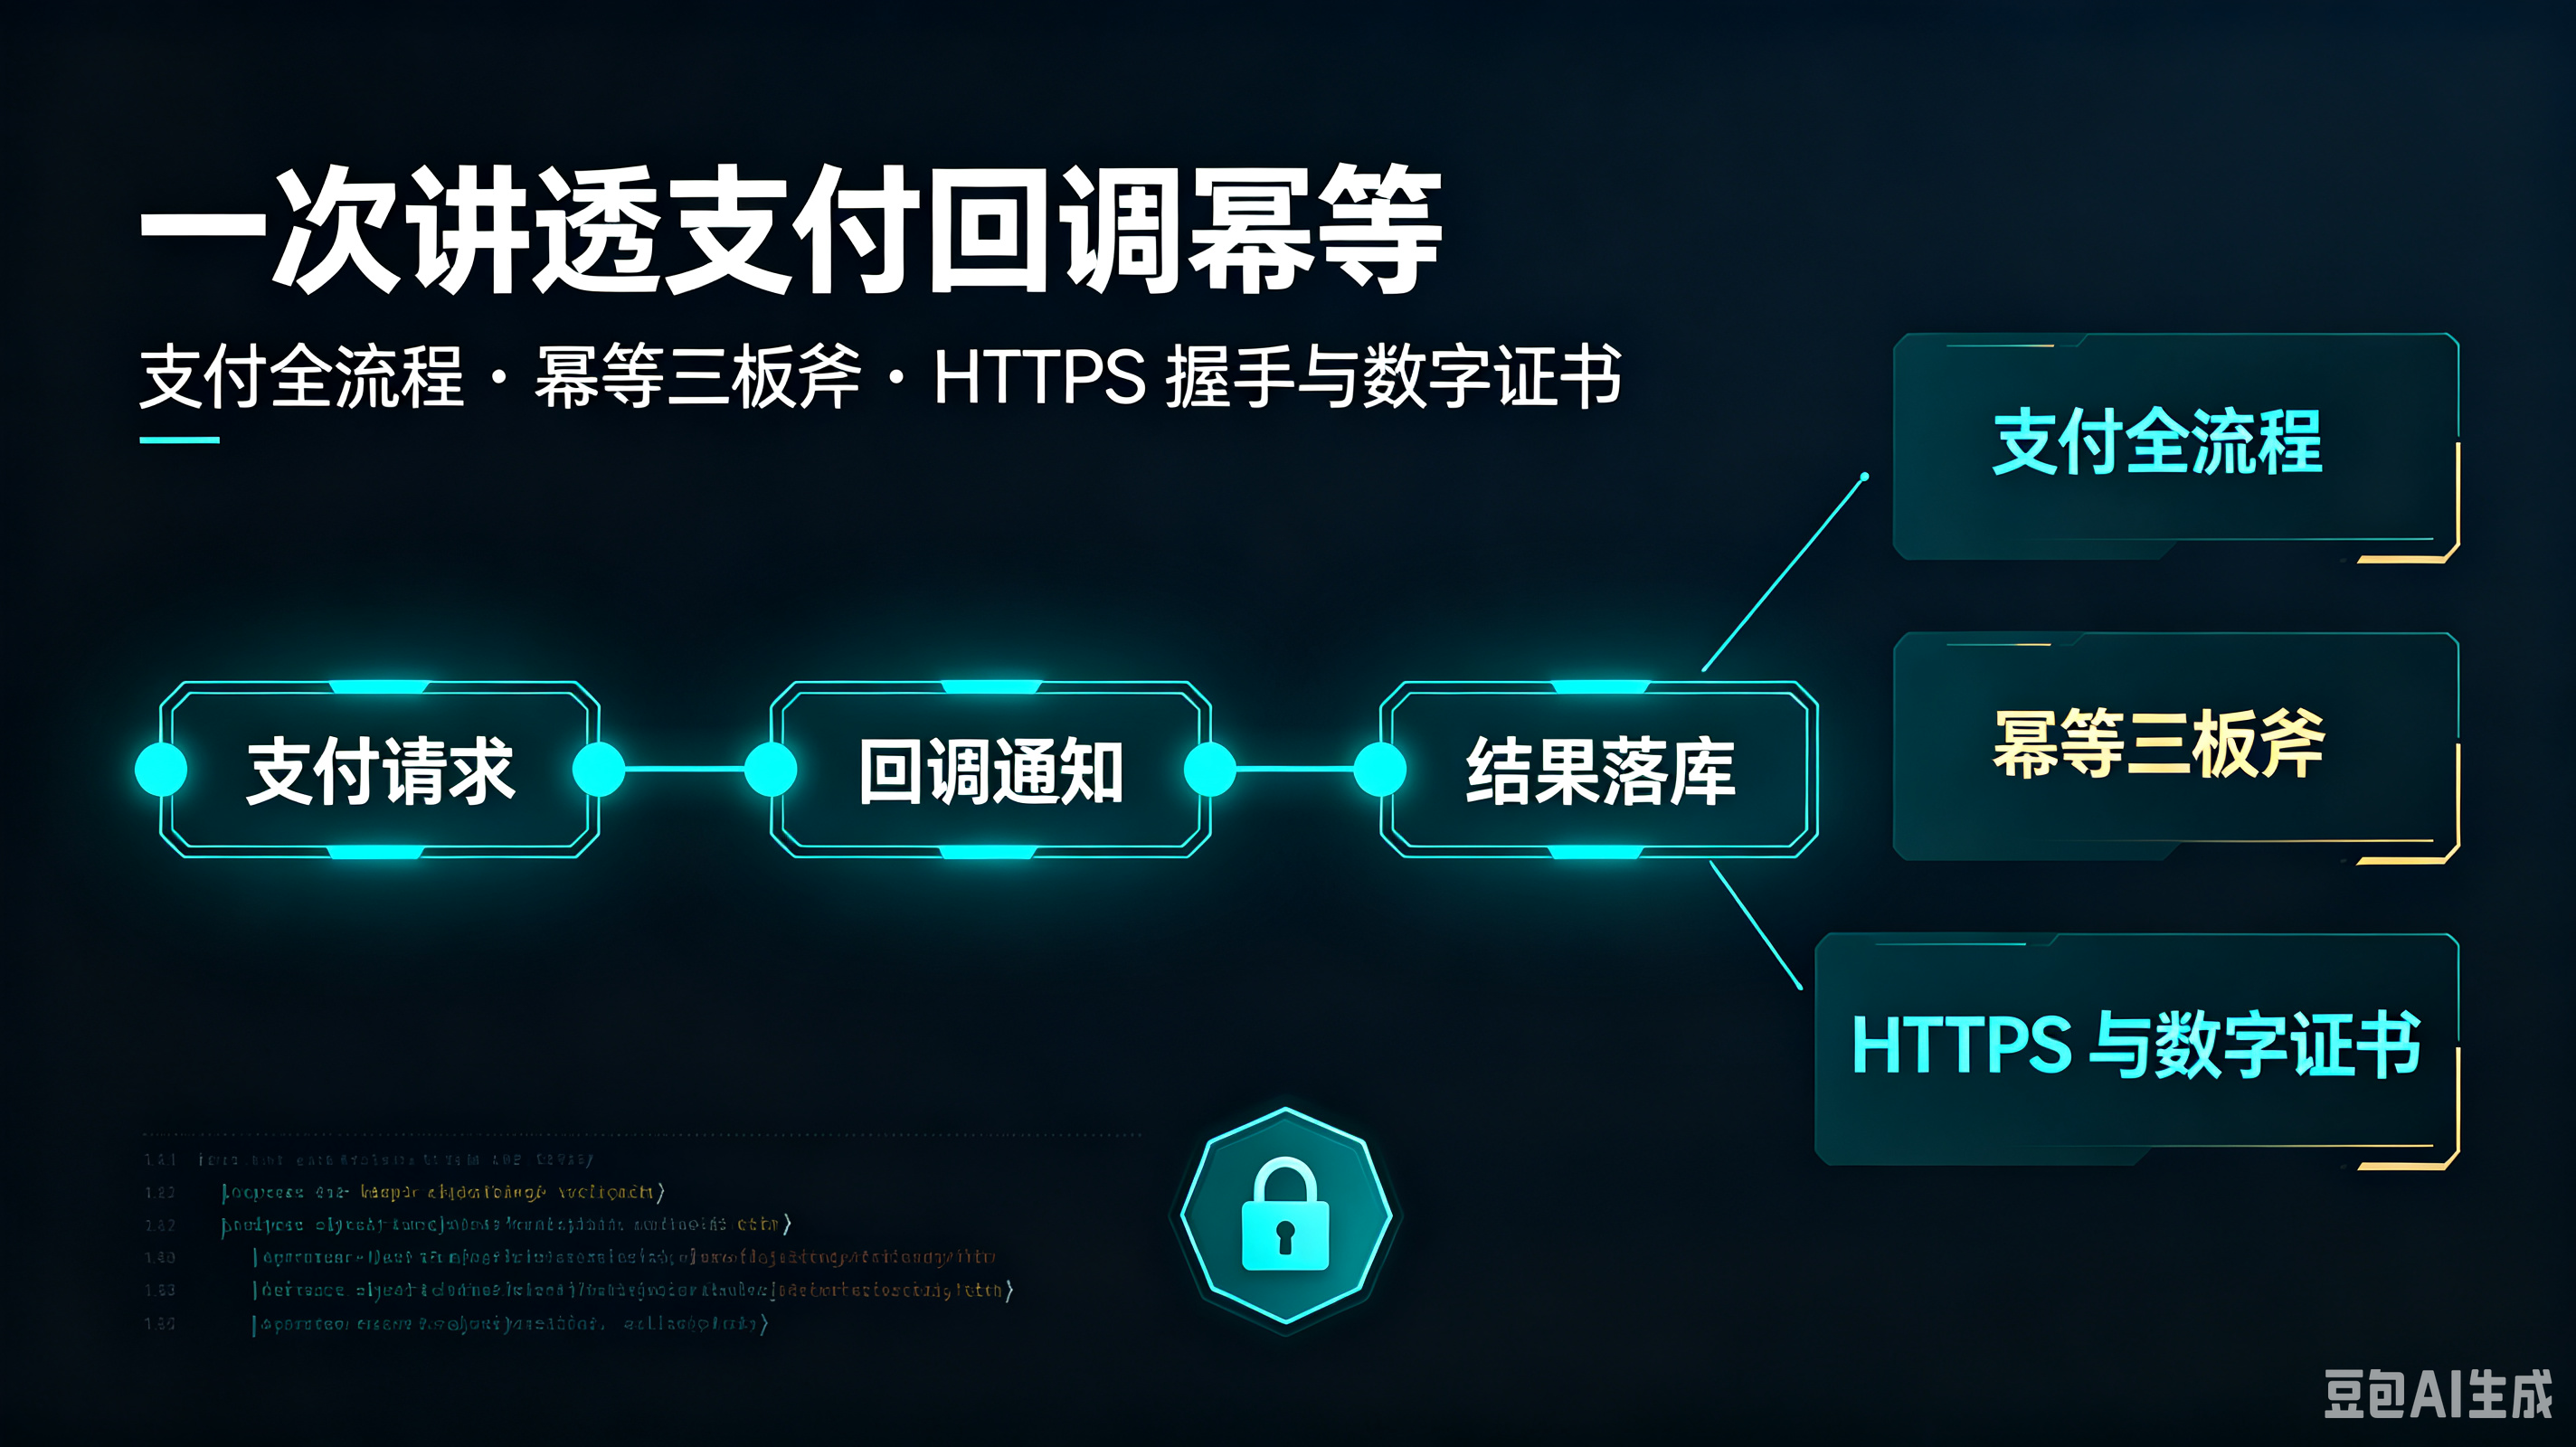
一次讲透支付回调幂等:支付全流程、幂等三板斧、HTTPS 握手与数字证书
> 本文是《一次讲透 XSS 与 CSRF》《一次讲透 JWT 与 双 Token 机制》《一次讲透 Redis》《一次讲透 React 渲染与性能优化》《一次讲透 NestJS 与 PostgreSQL》《一次讲透数据库与 Redis 实战》《一次讲透认证与授权》的续篇。这一篇是 D5 支付+安全的完整版:支付流程为什么绕不开"回调幂等"、幂等三板斧怎么落地、防重复回调伪代码逐行拆解,再到数字证书和 HTTPS 握手全过程。最后附一个我在本机亲手跑通的幂等回调 Demo(含 Windows 下的 curl 踩坑实录)。全文按"能口述出来"的标准整理,每节末尾附我自己的背诵版口述。
2026-09-15 · 阅读 17
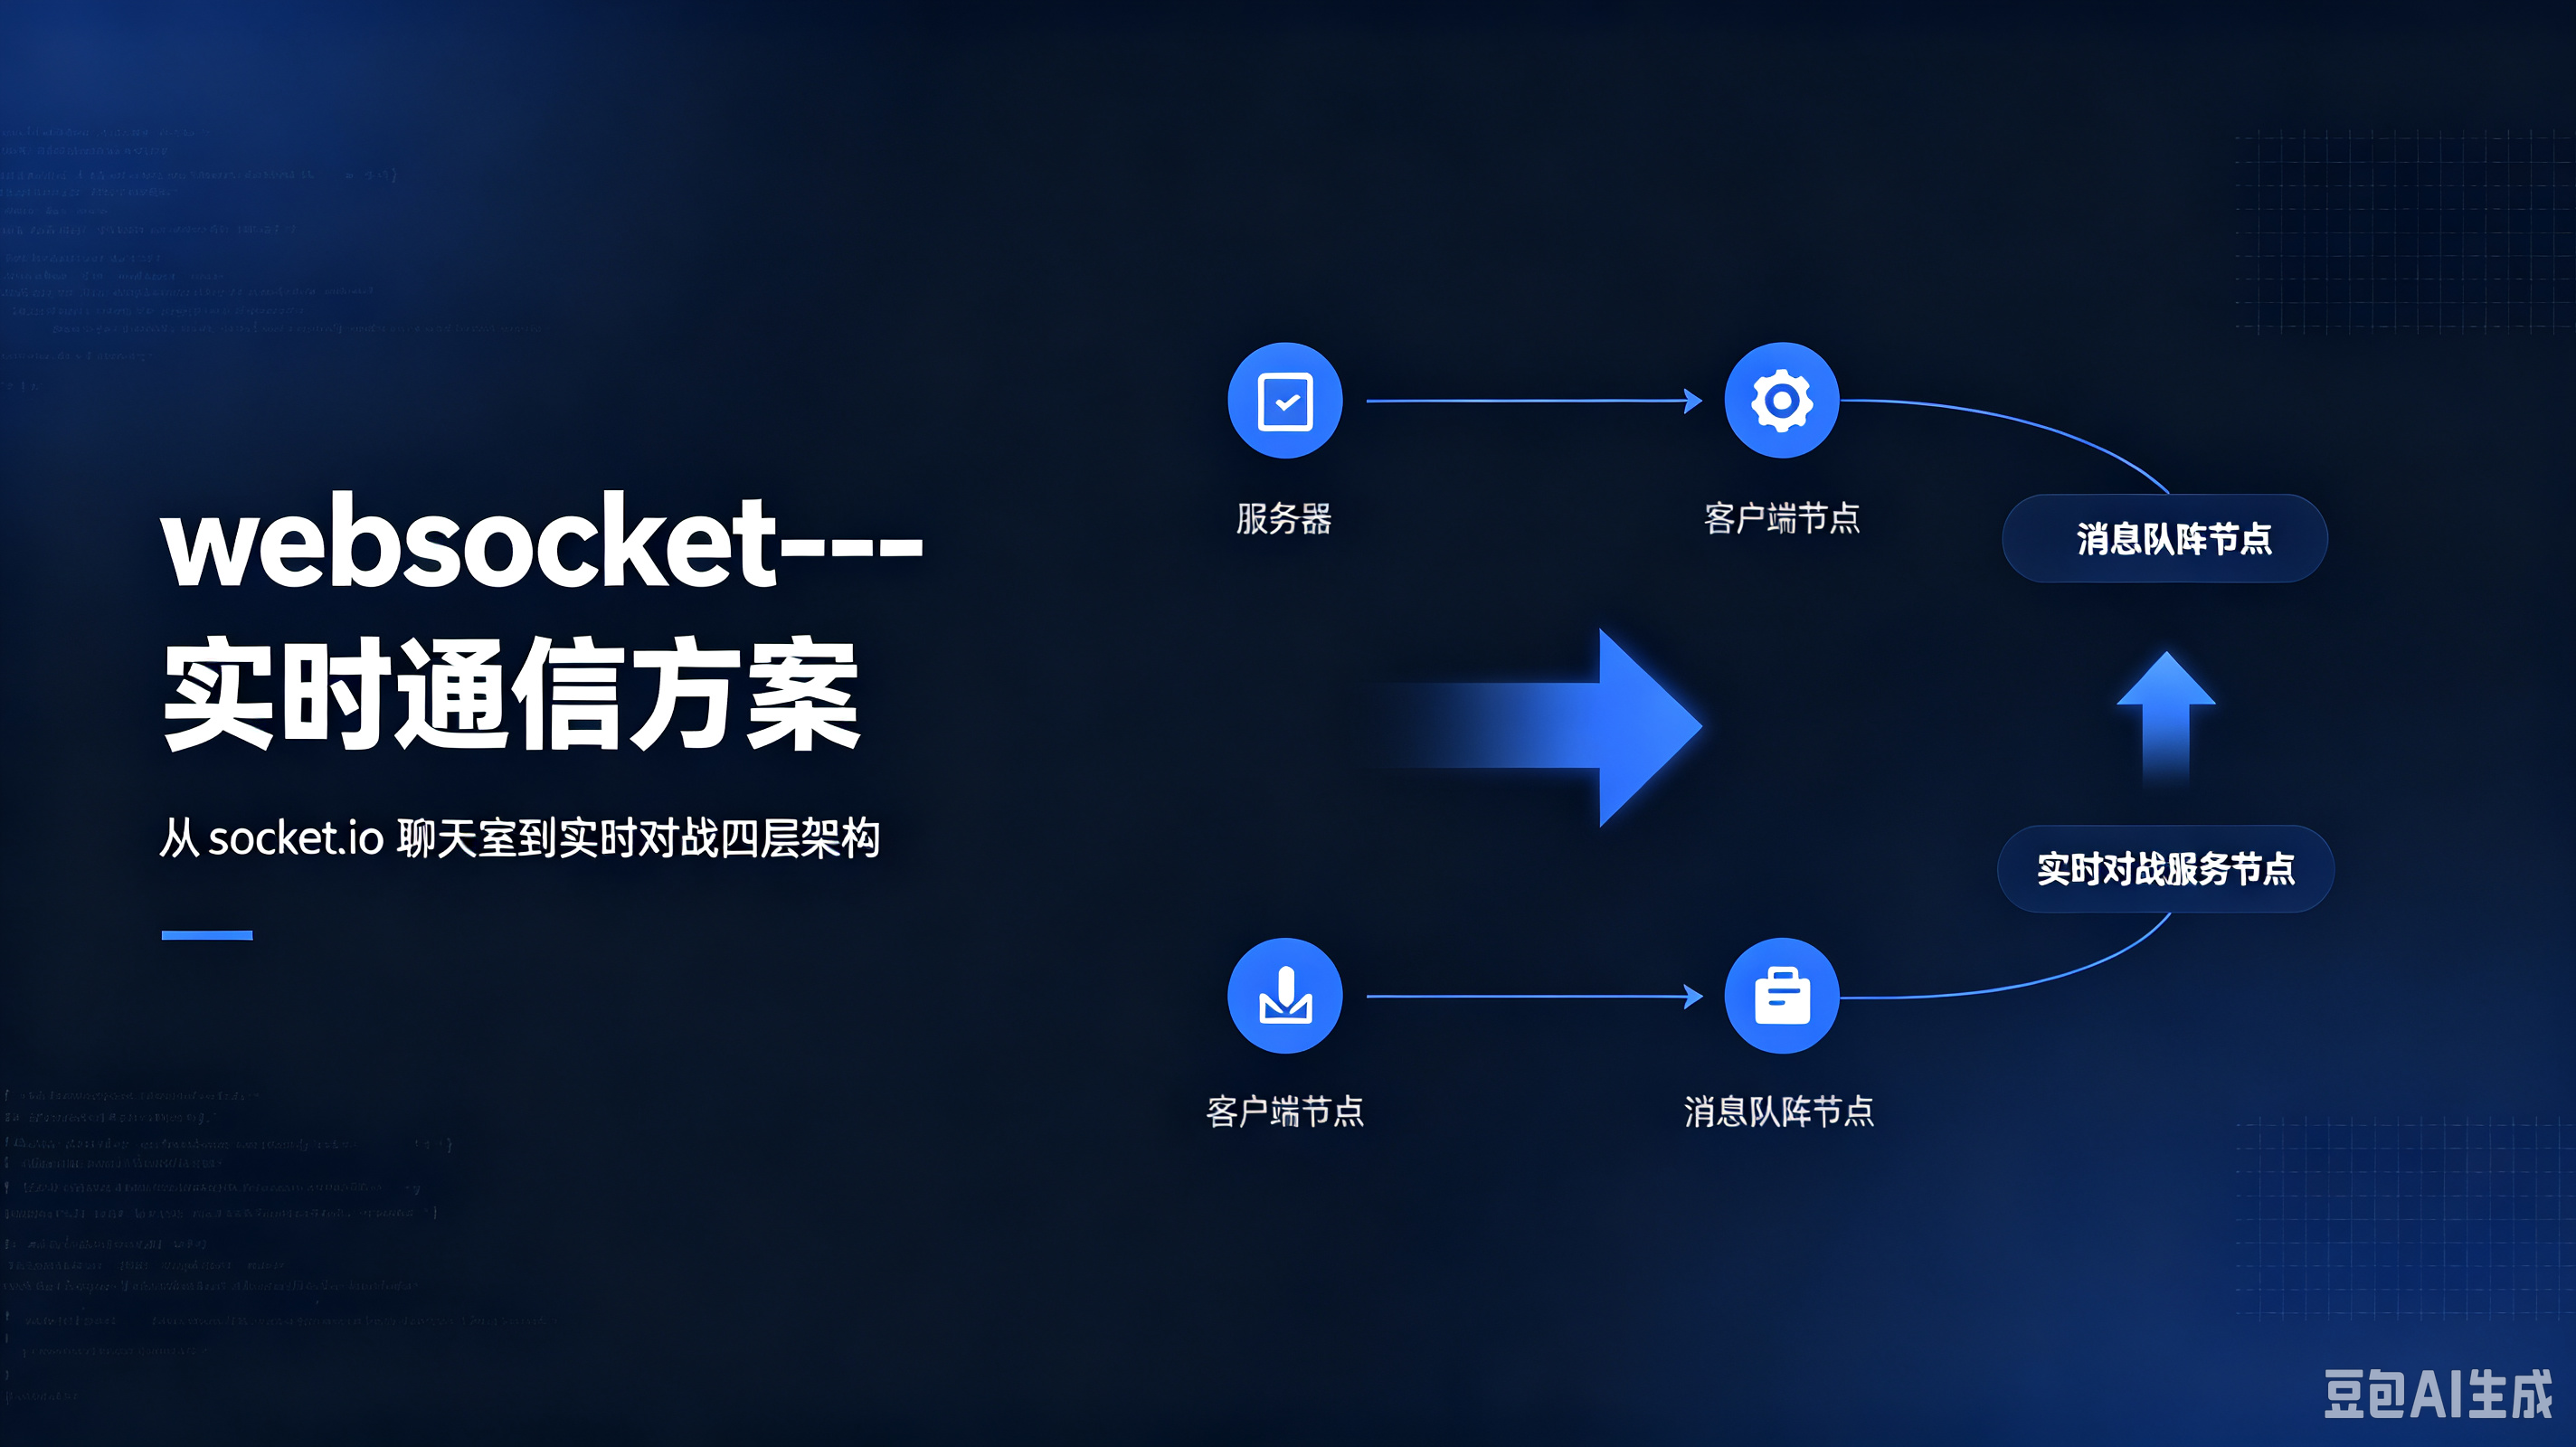
webscoket---实时通信方案
本文从"为什么需要 WebSocket"讲起,到亲手写一个 socket.io 双人聊天室,再到实时对战系统的四层架构设计,一次补齐。
2026-09-15 · 阅读 14
认证授权合集
前篇讲过 JWT 三段结构和双 Token 的基本盘,这一篇是 认证授权的完整版:Session 和 JWT 到底在争什么、JWT 优缺点 4+4、token 存哪、OAuth2 授权码的参数细节、CAS/OAuth2/OIDC 单点登录三件套,最后落到 RBAC 和 NestJS 的 RolesGuard。全文按"能口述出来"的标准整理,每节末尾附我自己的背诵版口述。
2026-09-14 · 阅读 10
一次讲透数据库与 Redis 实战
> 本文是《一次讲透 XSS 与 CSRF》《一次讲透 JWT 与 双 Token 机制》《一次讲透 Redis》《一次讲透 React 渲染与性能优化》《一次讲透 NestJS 与 PostgreSQL》的续篇。上一篇把 JOIN 家族和事务 ACID 铺完了,这一篇继续往深处打:索引在 B+ 树里长什么样、回表和覆盖索引是什么、EXPLAIN 四个字段怎么读、深度分页怎么治、窗口函数怎么写;后半篇切到 Redis 专题:持久化三件套、分布式锁的四步进化主线、秒杀五层方案。全文按"能口述出来"的标准整理,每节末尾附我自己的背诵版总结。
2026-09-10 · 阅读 12
NestJS后端+Postgrelsql
> 本文是《一次讲透 XSS 与 CSRF》《一次讲透 JWT 与双 Token 机制》《一次讲透 Redis》《一次讲透 React 渲染与性能优化》的续篇。为什么选 NestJS 而不是 Express 裸写?答案不是"它火",而是它的灵魂——IoC 容器。这篇把依赖注入、DTO 校验管道、TS 类型擦除一条线讲透,顺带拆一个经典坑:单例 Service 里存请求级状态。
2026-09-06 · 阅读 13
一次讲透 React 渲染与性能优化:三件套、闭包陷阱、SSR/SSG
> 本文是《一次讲透 XSS 与 CSRF》《一次讲透 JWT 与双 Token 机制》《一次讲透 Redis》的续篇。React 的性能优化是我在第一次面试里答得最狼狈的部分——被问到组件优化时基本胡言乱语。这次把渲染机制、记忆化三件套、闭包陷阱、渲染模式与 SEO 一条线讲透。
2026-09-03 · 阅读 13
一次性学会Redis
本文是《一次讲透 XSS 与 CSRF》《一次讲透 JWT 与双 Token 机制》的续篇。前两篇讲"身份",这一篇讲"速度与稳定"——Redis 为什么快、缓存穿透/击穿/雪崩怎么防、以及从单机到分布式集群的演进逻辑。缓存三兄弟这一节是我在真实面试里翻过车的点,所以写得最细
2026-09-03 · 阅读 11
JWT和双token机制
> 本文是《一次讲透 XSS 与 CSRF》的续篇。上一篇解决"攻击者怎么偷身份",这一篇解决"身份凭证本身怎么设计"。这两块内容我在面试里被连环追问过——从三段结构一路问到"token 被偷了怎么办"——所以这篇按面试官的追问链路来组织,读完你就能接住整条追问链。
2026-09-02 · 阅读 9
XSS和CSRF
这篇文章源自我自己在做一个全栈项目(Next.js + NestJS)时踩坑 + 面试被问爆之后的系统复盘。以前这两个概念我总是背了就忘、答题时还会串台,后来发现只要抓住"攻击者到底拿到了什么"这一条主线,整个知识体系就自动立起来了。希望这篇能帮你一次记住,不再混淆。